
Sécuriser l’IA générative commence par trois leviers : la gouvernance des usages, la protection des données transmises aux outils, et le contrôle des accès. En 2026, Une majorité significative des entreprises utilisent déjà au moins un outil d’IA générative, souvent sans cadre défini. Le guide ANSSI sur les systèmes d’IA générative et le RGPD forment le socle réglementaire à connaître avant de déployer le moindre chatbot en entreprise.
En bref:
- La majorité des entreprises utilise déjà des outils d’IA générative en dehors de tout cadre réglementaire, ce qui augmente les risques de fuite ou de manipulation des données.
- La responsabilité du traitement des données demeure ferme, même lorsqu’une utilisation non encadrée d’outils grand public cause une fuite ou un incident, avec des sanctions financières pouvant atteindre 20 millions d’euros.
- Les attaques contre l’IA générative se divisent en manipulation, infection et exfiltration, ciblant respectivement la contournement des garde-fous, l’altération des données d’entraînement et la sortie de données sensibles.
- La sécurisation de l’IA doit suivre chaque étape de son cycle de vie, en renforçant la gouvernance, les architectures de segmentation, la surveillance, et en formant les équipes aux risques spécifiques.
- Pour une PME, une priorité consiste à cartographier les usages, choisir des fournisseurs fiables, limiter les données sensibles, et former rapidement ses équipes pour réduire efficacement les risques.
Table des matières
- Pourquoi la sécurité de l’IA générative ne peut plus attendre
- Comment les systèmes d’IA générative sont-ils attaqués ?
- Quelles bonnes pratiques sécuriser tout le cycle de vie de l’IA générative ?
- Comment mettre en place une checklist sécurité IA générative en PME ?
- Ce que révèle l’accompagnement terrain des PME sur l’IA générative
- Ce que les recommandations officielles ne disent pas assez clairement
- Un diagnostic sécurité IA générative pensé pour les PME
- Sources
- Questions fréquentes
Pourquoi la sécurité de l’IA générative ne peut plus attendre
Le chiffre mérite qu’on s’y arrête : 78 % des entreprises ont adopté au moins un outil d’IA générative en 2026. Le problème, c’est que cette adoption dépasse largement le cadre fixé par les directions. Un commercial qui colle un contrat client dans ChatGPT pour le résumer, un comptable qui demande à un assistant IA de vérifier un tableau de paie : ces usages échappent souvent à tout contrôle.
La CNIL rappelle un point souvent ignoré des dirigeants : la responsabilité du traitement des données reste celle de l’entreprise, même quand la fuite provient d’un outil grand public utilisé par un salarié sans validation de sa direction. Le RGPD ne fait pas la distinction entre une négligence organisée et une initiative individuelle.
Or les sanctions ne sont pas symboliques. Une violation du RGPD peut entraîner une amende allant jusqu’à 4 % du chiffre d’affaires mondial ou 20 millions d’euros, le montant le plus élevé des deux étant retenu. Pour une PME de 3 millions d’euros de chiffre d’affaires, cela reste dissuasif même sans atteindre le plafond.
Deux repères à connaître avant d’aller plus loin :
- L’ANSSI publie un guide opérationnel dédié aux systèmes d’IA générative, structuré par phase du cycle de vie.
- Le CERT-FR surveille en continu les menaces émergentes et diffuse des alertes exploitables directement par les équipes techniques.
Conseil de pro : avant de bannir les outils d’IA générative par précaution, cartographiez qui les utilise déjà dans votre entreprise. On ne sécurise pas un usage qu’on ignore.
Comment les systèmes d’IA générative sont-ils attaqués ?
Les attaques contre l’IA générative se répartissent en trois familles distinctes, chacune ciblant une étape différente du fonctionnement du système.
- La manipulation consiste à formuler des requêtes conçues pour contourner les garde-fous du modèle, connues sous le nom de guardrails IA. Un employé mal intentionné, ou un attaquant externe, peut ainsi forcer un assistant à révéler des informations confidentielles ou à générer du contenu qu’il devrait normalement refuser.
- L’infection, ou empoisonnement, vise les données d’entraînement ou les documents que le modèle consulte pour répondre. Injecter du contenu malveillant dans une base documentaire interne peut faire dire au modèle des choses fausses, voire dangereuses, sans que personne ne s’en aperçoive tout de suite.
- L’exfiltration exploite le modèle comme canal de sortie pour des données sensibles. C’est le scénario le plus redouté par les entreprises : un salarié colle un extrait de base client dans un outil grand public, et cette donnée quitte le périmètre de l’entreprise sans laisser de trace visible.
Le CERT-FR documente déjà l’utilisation offensive de l’IA générative par des acteurs malveillants : phishing rédigé automatiquement, deepfakes vocaux pour l’arnaque au président, génération de code malveillant à la volée. Ce ne sont plus des scénarios théoriques.
Ces trois familles d’attaques touchent chacune un pilier différent de la sécurité de l’information : la confidentialité pour l’exfiltration, l’intégrité pour l’infection, et la disponibilité comme la traçabilité pour la manipulation, quand un système détourné devient inutilisable ou impossible à auditer après coup.
Quelles bonnes pratiques sécuriser tout le cycle de vie de l’IA générative ?
Sécuriser l’IA générative n’est pas un projet ponctuel. C’est une discipline qui s’applique à chaque phase, de la décision d’adopter un outil jusqu’à son usage quotidien.
Côté gouvernance, tout part d’une politique d’usage écrite, même courte. Fixez aussi des règles claires entre les outils publics grand public et les solutions professionnelles, dont beaucoup garantissent contractuellement la non-réutilisation des données pour l’entraînement.
Côté données et chaîne d’approvisionnement, deux réflexes changent la donne : auditer et figer (pinning) la version des modèles utilisés pour éviter les mises à jour silencieuses qui modifient le comportement du système, et privilégier des formats de stockage sécurisés plutôt que des formats historiquement vulnérables à l’exécution de code arbitraire. La gestion rigoureuse des dépendances logicielles fait partie du même effort.
Côté déploiement, l’architecture doit cloisonner : sandboxing des environnements de test, segmentation réseau entre le système d’IA et le reste du système d’information, listes de contrôle d’accès (ACL) strictes, et stockage des secrets (clés d’API, identifiants) dans un coffre-fort numérique plutôt qu’en clair dans le code.
Côté opérations, la vigilance ne s’arrête jamais :
- Mettre en place une observabilité continue des requêtes et réponses.
- Détecter la dérive de comportement du modèle (drift) dans le temps.
- Programmer des tests adversariaux réguliers pour vérifier la résistance aux manipulations.
- Organiser des exercices de red teaming, où une équipe simule une attaque réelle.
- Rédiger des procédures d’urgence (runbooks) pour réagir sans improviser en cas d’incident.
Pour les organisations manipulant des données très sensibles, la qualification SecNumCloud et les obligations NIS2 imposent un cadre encore plus strict. Une PME classique n’y est généralement pas soumise, mais un sous-traitant d’un opérateur critique peut l’être indirectement.
Comment mettre en place une checklist sécurité IA générative en PME ?
Une PME n’a ni les équipes ni le budget d’un grand groupe. Elle a besoin d’un plan resserré, exécutable en quelques semaines et non en plusieurs trimestres.
Les six étapes concrètes :
- Classifiez vos usages : listez qui utilise quel outil, pour quelles données, et évaluez le niveau de sensibilité de chaque cas.
- Choisissez vos fournisseurs en posant trois questions précises : où sont hébergées les données, sont-elles réutilisées pour l’entraînement, et existe-t-il un contrat de non-utilisation clair.
- Limitez et anonymisez ce qui transite vers les outils grand public. Aucune donnée client nominative ne devrait sortir sans filtrage.
- Structurez l’architecture : comptes professionnels dédiés, séparation des accès selon les rôles, journalisation des échanges.
- Testez régulièrement : un test adversarial simple, même mené en interne, révèle souvent des failles évidentes que personne n’avait anticipées.
- Formez vos équipes aux risques spécifiques : phishing généré par IA, deepfakes, fuite involontaire de données.
À prioriser sur 0 à 3 mois : classification des usages, choix d’un outil professionnel encadré, première session de formation.
À prévoir sur 3 à 6 mois : architecture technique (segmentation, ACL, journalisation), premier test adversarial, formalisation d’une politique d’usage écrite.
Indicateurs à suivre :
- Nombre d’utilisateurs travaillant sur des comptes professionnels contrôlés plutôt que sur des comptes personnels.
- Nombre d’incidents détectés et évités grâce à la surveillance mise en place.
- Niveau de conformité constaté lors d’un point avec votre délégué à la protection des données (DPO), interne ou externe.
Une stratégie qui combine comptes professionnels, filtrage des requêtes (proxy IA) et formation ciblée réduit rapidement le risque de fuite sans casser la productivité que l’IA générative est censée apporter.
Ce que révèle l’accompagnement terrain des PME sur l’IA générative
Chez Digitalease-et-vous, la méthode suit toujours quatre étapes : clarifier l’usage réel de l’IA dans l’entreprise, structurer une politique adaptée à la taille de la structure, déployer les outils et les garde-fous techniques, puis accompagner la montée en compétence des équipes dans la durée.
Les formations certifiées Qualiopi jouent un rôle central dans cette dernière étape : elles rendent les équipes capables de repérer un usage à risque avant qu’il ne devienne un incident. Un principe reste non négociable, quel que soit le niveau de maturité de l’entreprise : toute sortie d’un système d’IA générative touchant une décision sensible doit passer par une double validation humaine. L’IA générative propose, elle ne décide jamais seule.
Ce que les recommandations officielles ne disent pas assez clairement
Les guides comme celui de l’ANSSI sont solides, mais ils sont écrits pour des architectes sécurité, pas pour des dirigeants de PME qui gèrent l’IA générative entre deux réunions commerciales. Le vrai problème n’est pas le manque de bonnes pratiques : elles existent, elles sont documentées, elles sont même gratuites. Le problème, c’est leur traduction en actions budgétées et vérifiables pour une structure de dix ou vingt salariés.
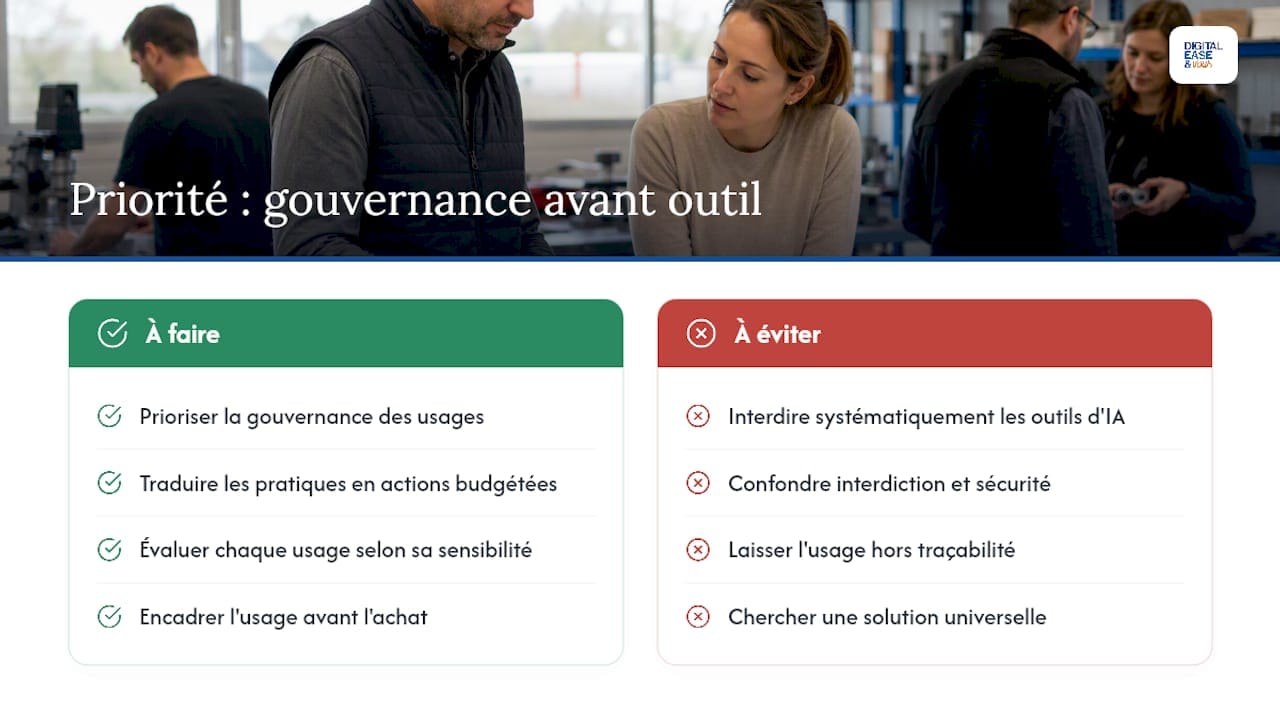
Beaucoup d’entreprises confondent aussi interdiction et sécurité. Bannir les outils d’IA générative ne fait que les faire fonctionner en dehors du radar, sur les téléphones personnels, hors de toute traçabilité. La note de l’ANSSI sur l’évaluation contextuelle le dit sans détour : il n’existe pas de solution universelle, chaque usage doit être jugé selon sa sensibilité réelle. C’est exactement l’inverse d’une politique de blocage total.
Si vous ne deveza retenir qu’une priorité, retenez celle-ci : la gouvernance des usages précède toujours l’achat d’un outil. Un bon outil mal encadré reste un risque ; un usage bien cadré, même avec un outil grand public, reste gérable.
— Vincent
Un diagnostic sécurité IA générative pensé pour les PME
Face à un cabinet d’audit sécurité classique, qui facture des semaines d’analyse technique déconnectée de votre activité, Digitalease-et-vous propose une approche différente : partir de vos usages réels avant de parler d’outils. Notre diagnostic identifie en quelques jours qui utilise quoi dans votre entreprise, quels risques cela pose réellement, et quelle feuille de route déployer en priorité.
L’accompagnement couvre la structuration de votre politique d’usage, l’intégration d’outils adaptés à votre secteur, et la formation certifiée Qualiopi de vos équipes, souvent finançable via votre OPCO ou des dispositifs publics régionaux.
Pour poser les bases de votre stratégie digitale sécurisée, prenez contact avec notre équipe et demandez un premier échange de diagnostic.
Sources
- ANSSI — Recommandations de sécurité pour un système d’IA générative
- LEGIFRANCE — Dispositions RGPD (sanctions)
- CERT-FR — rapport 2026 (threat intelligence)
Questions fréquentes
Quels sont les risques de l’IA générative pour une entreprise ?
Les trois risques majeurs sont la manipulation du modèle pour contourner ses garde-fous, l’empoisonnement des données qu’il consulte, et l’exfiltration involontaire de données sensibles par les employés eux-mêmes.
La cybersécurité est-elle menacée par l’IA générative ?
Oui : le CERT-FR documente déjà des cas de phishing automatisé, de deepfakes et de génération de code malveillant grâce à des outils d’IA générative détournés de leur usage prévu.
Quels sont les trois piliers de la cybersécurité appliqués à l’IA générative ?
Confidentialité, intégrité et disponibilité restent les trois piliers classiques, auxquels s’ajoute la traçabilité, indispensable pour auditer les décisions prises avec l’aide d’un système d’IA générative.
Quels métiers résistent le mieux à l’automatisation par l’IA générative ?
Les métiers qui demandent un jugement contextuel, une responsabilité légale ou un contact humain direct, comme le pilotage stratégique, le conseil réglementaire ou l’accompagnement au changement, restent difficiles à automatiser entièrement.
Comment sécuriser l’IA générative sans bloquer la productivité de mes équipes ?
Combinez comptes professionnels contrôlés, filtrage des requêtes sensibles et formation ciblée des équipes : cette approche réduit le risque de fuite de données sans supprimer les gains de productivité recherchés.