
Oui, une charte IA courte et opérationnelle protège votre PME et permet d’utiliser l’intelligence artificielle en sécurité. Une charte IA d’entreprise fixe les règles d’usage des outils d’IA au travail : ce qu’on peut faire, ce qu’on ne fait jamais, et qui vérifie quoi. Trois priorités à traiter dès la première version : la liste des outils autorisés, les données interdites à la saisie, et l’obligation de vérification humaine sur toute sortie générée.
En bref:
- La charte IA doit définir clairement les outils autorisés, les données interdites à la saisie, et imposer une vérification humaine systématique sur chaque sortie.
- Elle doit être courte, généralement d’une à deux pages, avec des annexes vivantes comme la liste des outils validés et la matrice de risques.
- Sa révision annuelle est recommandée, mais doit s’adapter rapidement en cas d’incident ou d’arrivée d’un nouvel outil majeur.
- La participation des équipes lors de la co-conception augmente l’adhésion et facilite l’application effective des règles.
- Une charte permet de répondre aux exigences du règlement européen sur l’IA et du RGPD en prouvant la formation et le contrôle des usages.
Table des matières
- Quelles rubriques mettre dans votre charte IA d’entreprise ?
- Comment rédiger la charte avec vos équipes en 5 étapes ?
- Que disent la CNIL, le RGPD et l’AI Act sur la charte IA ?
- Comment faire vivre la charte au quotidien dans votre PME ?
- Quel modèle et quelle checklist pour démarrer rapidement ?
- Ce que nous constatons sur le terrain chez les PME accompagnées
- Pourquoi une charte courte et co-construite fonctionne mieux qu’un texte long
- Comment Digitalease & vous accompagne la mise en place de votre charte IA
- Sources
- Questions fréquentes
Quelles rubriques mettre dans votre charte IA d’entreprise ?
Une charte IA efficace n’a pas besoin d’un document très long. Elle doit couvrir sept points précis : outils autorisés, données interdites, vérification humaine, cas d’usage encadrés, responsabilités, sanctions et processus de mise à jour périodique, avec une révision périodique recommandée au moins une fois par an. Voici comment structurer chacun de ces blocs pour qu’ils soient réellement appliqués, et pas juste lus une fois puis oubliés.
Le périmètre des outils autorisés. Listez les comptes professionnels validés (ChatGPT entreprise, Copilot, Gemini via un compte géré par la direction) et interdisez explicitement l’usage de comptes personnels gratuits pour des tâches professionnelles. C’est là que se loge le vrai danger : le shadow AI, ces outils que les salariés utilisent en douce parce que la charte ne dit rien clairement. Un collaborateur qui colle un contrat client dans un chatbot gratuit sur son téléphone personnel, sans que personne ne le sache, expose l’entreprise bien plus qu’un outil validé mais mal encadré.
Les données interdites à la saisie. Trois catégories doivent apparaître noir sur blanc :
- Données personnelles identifiantes de clients ou salariés (nom, adresse, numéro de sécurité sociale)
- Données de santé ou données sensibles au sens du RGPD
- Secrets d’affaires, code source propriétaire, données financières non publiques
La matrice de niveaux de risque. Un code couleur simple, vert, orange, rouge, aide chaque salarié à savoir instantanément ce qu’il peut faire seul. Un assistant de rédaction pour un brouillon d’e-mail interne est un usage vert, sans validation nécessaire. Un outil qui filtre des CV ou influence une décision de recrutement passe en rouge, avec vérification humaine obligatoire à chaque étape. La CNIL insiste sur cette proportionnalité : plus l’impact sur une personne est élevé, plus le contrôle doit être strict.
Transparence, propriété intellectuelle et sécurité. Précisez qui doit être informé qu’un contenu a été généré ou assisté par IA, qui reste propriétaire des livrables produits avec ces outils (notre guide sur la protection de la PI des contenus IA détaille ce point souvent négligé), et surtout comment signaler un incident. Un canal simple, un référent identifié, et l’engagement écrit qu’un signalement de bonne foi ne sera jamais sanctionné : c’est ce qui fait la différence entre une charte qui reste lettre morte et une charte qui remonte les vrais problèmes avant qu’ils dégénèrent.
Comment rédiger la charte avec vos équipes en 5 étapes ?
Une charte rédigée seul dans un bureau de direction finit toujours ignorée. La co-conception avec les équipes change la donne parce qu’elle transforme un document imposé en règle comprise et acceptée.
- Recensez les usages réels. Organisez un atelier court d’une heure par service : qui utilise déjà l’IA, pour quoi, avec quel outil. Vous découvrirez souvent des usages que la direction ignorait complètement.
- Classez par niveau de risque. Placez chaque usage recensé dans la matrice vert/orange/rouge et identifiez les zones grises qui nécessitent une décision.
- Rédigez collaborativement. Impliquez RH, DPO ou référent RGPD, RSSI si vous en avez un, et un représentant de chaque métier concerné. Chacun apporte une contrainte que les autres n’auraient pas vue.
- Validez juridiquement et consultez le CSE. Si la charte modifie les conditions de travail ou introduit des sanctions, la consultation du comité social et économique devient nécessaire avant diffusion.
- Diffusez avec une preuve d’adhésion. Un accusé de lecture signé électroniquement, complété par un module de formation pratique de trente minutes, vaut plus que dix pages personne ne relira jamais.
Conseil de pro : Commencez toujours la rédaction par ce qui EST autorisé, pas par la liste des interdictions. Une charte qui ouvre sur dix “il est interdit de” décourage l’adoption avant même la première lecture.
Que disent la CNIL, le RGPD et l’AI Act sur la charte IA ?
Aucun texte n’impose formellement la rédaction d’une charte IA à toutes les entreprises. Mais elle sert directement deux obligations réelles qui, elles, s’appliquent déjà.
Le règlement européen sur l’intelligence artificielle impose depuis février 2025, via son article 4, une obligation de maîtrise de l’IA et de littératie pour le personnel qui utilise ces systèmes. La charte devient alors la pièce documentaire qui prouve que vous avez formé vos équipes et structuré la gouvernance, pas un simple gadget RH.
Sur le RGPD, la CNIL rappelle un principe non négociable : la responsabilité du professionnel reste entière. Aucune décision produisant un effet significatif sur une personne, recrutement, crédit, évaluation, ne doit reposer uniquement sur une sortie automatisée sans intervention humaine réelle.
Concrètement, votre charte doit prévoir :
- Une clause de validation humaine obligatoire pour toute décision à impact individuel
- Une articulation avec le règlement intérieur quand des sanctions disciplinaires sont prévues
- Une consultation du CSE si la charte introduit un contrôle des pratiques des salariés
- Un registre conservé comme preuve : formations suivies, incidents signalés, mises à jour effectuées
Un chiffre à retenir : une charte pratique et applicable tient généralement en deux à six pages, et pour une PME, une à deux pages suffisent souvent si elles s’appuient sur des annexes vivantes plutôt que sur un texte figé.
Comment faire vivre la charte au quotidien dans votre PME ?
Une charte signée puis oubliée dans un tiroir ne protège personne. Ce qui fait la différence, c’est le suivi.
- Formations courtes et traçables. Un module de trente à quarante minutes par service, renouvelé lors de l’arrivée d’un nouvel outil, avec un registre qui garde la preuve de qui a suivi quoi et quand.
- Un référent IA identifié. Cette personne centralise les demandes de nouveaux outils, tranche les cas ambigus dans la matrice, et sert de point de contact pour tout signalement d’incident.
- Des indicateurs simples à suivre. Nombre de demandes d’outils reçues, nombre d’incidents signalés, taux de conformité des outils réellement utilisés face à la liste validée. Trois chiffres, pas un tableau de bord à quinze onglets.
- Un calendrier de révision fixé à l’avance. Une révision annuelle est le minimum recommandé, mais un rythme semestriel devient pertinent dès qu’un nouvel outil majeur arrive sur le marché ou qu’un incident interne déclenche une remise en question.
Conseil de pro : Fixez la date de révision dans le calendrier de direction dès la signature de la charte, pas six mois plus tard quand tout le monde l’aura déjà oubliée.
Quel modèle et quelle checklist pour démarrer rapidement ?
Une trame courte vaut mieux qu’un document théorique de trente pages que personne n’ouvrira. Voici des formulations directement réutilisables pour chaque rubrique clé :
- « Les outils suivants sont validés par l’entreprise : [liste]. Tout autre outil doit faire l’objet d’une demande auprès du référent IA. »
- « Il est interdit de saisir dans un outil d’IA : données personnelles de clients ou salariés, données de santé, informations financières non publiques. »
- « Toute sortie générée par IA utilisée dans un livrable client ou une décision interne doit être relue et validée par un humain avant diffusion. » (Les bonnes pratiques de vérification et relecture des contenus générés s’appliquent particulièrement bien à cette étape.)
- « Tout incident lié à l’usage d’un outil d’IA doit être signalé au référent IA sans délai. Un signalement de bonne foi ne sera pas sanctionné. »
| Étape de la checklist | Responsable | Délai indicatif |
|---|---|---|
| Atelier de recensement des usages | Direction + managers | 1 à 2 semaines |
| Rédaction de la matrice et de la charte | RH/DPO + référent IA | 2 à 3 semaines |
| Validation juridique et CSE | Direction + juriste | 1 semaine |
| Diffusion et formation | Référent IA | 1 semaine |
Trois annexes rendent la charte réellement vivante : la liste des outils validés, la matrice d’usages vert/orange/rouge, et le registre des formations suivies.
Ce que nous constatons sur le terrain chez les PME accompagnées
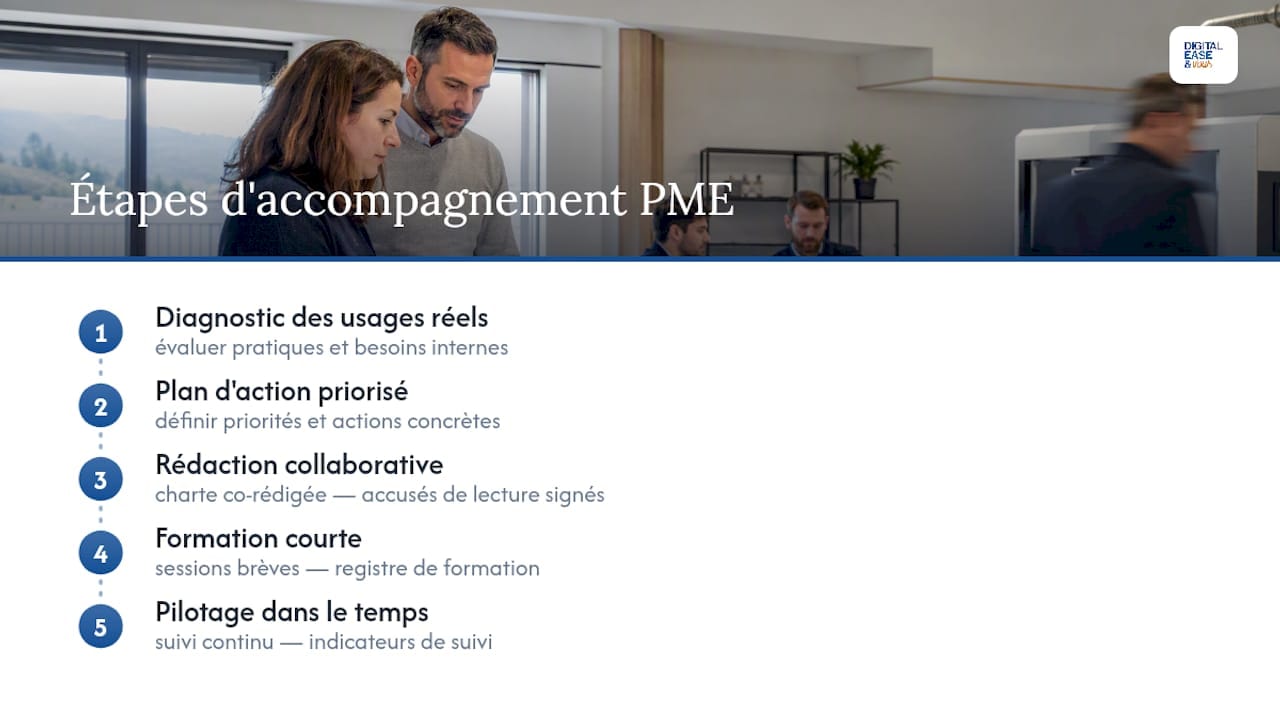
La méthode appliquée suit généralement le même enchaînement : diagnostic des usages réels, plan d’action priorisé, rédaction collaborative de la charte, formation courte des équipes, puis pilotage dans le temps. Pour une PME de taille moyenne, cet accompagnement complet tient généralement sur plusieurs semaines, formation incluse. Les preuves à conserver restent simples : registre de formation, accusés de lecture signés, et les indicateurs de suivi mentionnés plus haut. C’est ce socle documentaire, plus que la longueur du texte, qui protège l’entreprise en cas de contrôle.
Pourquoi une charte courte et co-construite fonctionne mieux qu’un texte long
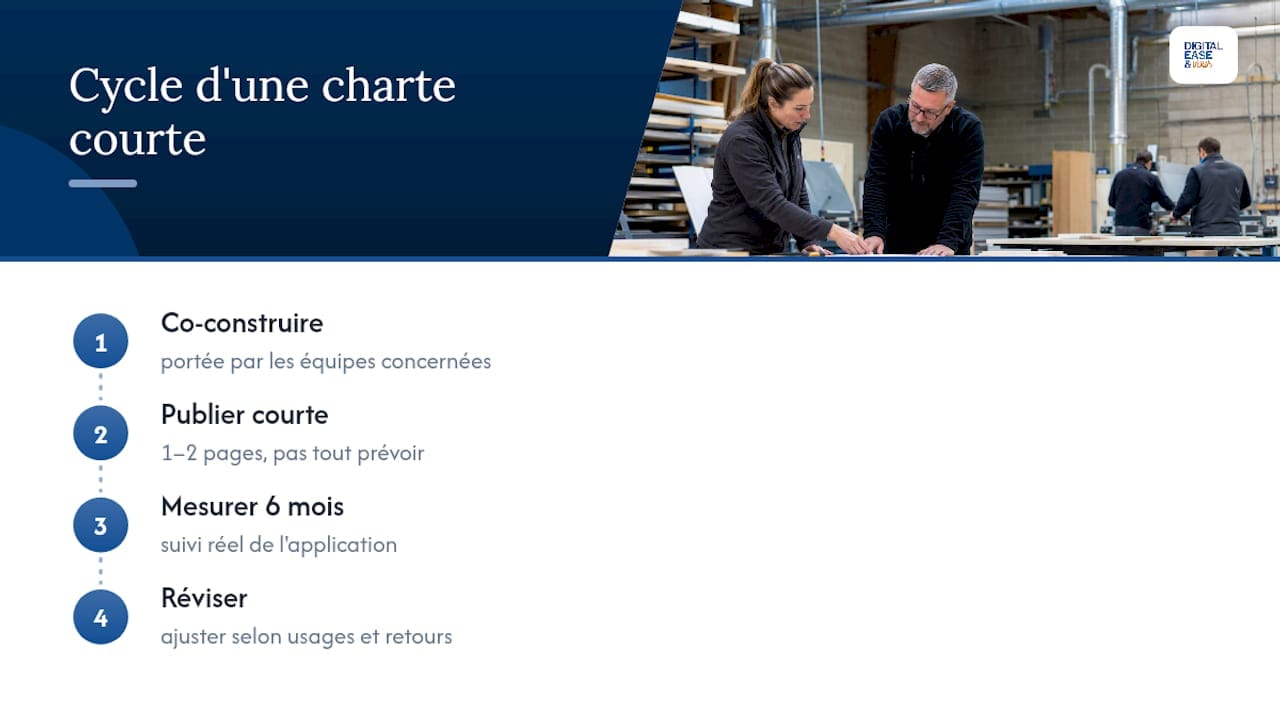
Une charte de deux pages, portée par les équipes qui l’ont écrite, protège mieux qu’un règlement de vingt pages rédigé en silence par la direction. Ce n’est pas une question de rigueur juridique, c’est une question d’adhésion. Un salarié qui a participé à l’atelier de recensement des usages comprend pourquoi telle donnée est interdite ; il ne cherchera pas à contourner la règle avec un outil personnel.
La tentation est grande de vouloir tout anticiper dès la première version : chaque cas d’usage possible, chaque risque imaginable. C’est une erreur. Mieux vaut publier une version courte, mesurer son application réelle pendant six mois, puis ajuster à la révision suivante. Le shadow AI ne se combat pas avec plus d’interdictions, il se combat avec des règles comprises et un canal de dialogue ouvert. La charte n’est pas un totem juridique, c’est un outil de travail qui doit évoluer aussi vite que les usages qu’elle encadre.
— Vincent
Comment Digitalease & vous accompagne la mise en place de votre charte IA
Vous n’avez pas besoin d’un cabinet d’avocats spécialisé ni de six mois de travail pour poser un cadre solide. Digitalease & vous intervient comme copilote de votre direction sur une mission ciblée : diagnostic des usages IA réels dans vos équipes, rédaction de la charte avec vos managers, formation courte de vos salariés, puis pilotage des indicateurs de suivi dans la durée. Contrairement à un cabinet juridique classique qui vous livre un document théorique sans vérifier s’il est appliqué, nous restons sur le terrain jusqu’à ce que la charte soit vraiment vivante dans votre organisation.
Le bénéfice concret : une charte opérationnelle en quelques semaines, des preuves de conformité prêtes en cas de contrôle, et une adoption rapide parce que vos équipes l’ont co-construite. Si vous voulez structurer votre stratégie digitale et l’intégration de l’IA dans votre PME, demandez un diagnostic gratuit via notre page contact.
Sources
- Modèle de charte IA et déploiement | Atias Avocats
- Modèle de charte IA d’entreprise — DonnéesPersonnelles.fr
- Règlement européen (AI Act) — EUR-Lex
- Co-concevoir sa charte autour de l’IA — Café IA
Questions fréquentes
Une charte IA est-elle obligatoire pour une PME ?
Aucun texte n’impose formellement une charte IA, mais elle sert deux obligations réelles : la littératie IA exigée par l’article 4 de l’AI Act et le principe de responsabilité rappelé par la CNIL en matière de RGPD.
Combien de pages doit faire une charte IA ?
Pour une PME, une à deux pages suffisent si le texte principal s’appuie sur des annexes vivantes comme la liste des outils validés et la matrice d’usages.
Qui doit valider les sorties générées par IA ?
Toute sortie utilisée dans une décision à impact individuel, recrutement, évaluation, crédit, doit être vérifiée par un humain avant application, conformément aux recommandations de la CNIL.
À quelle fréquence faut-il réviser la charte IA ?
Une révision annuelle constitue le minimum recommandé, mais un rythme semestriel devient pertinent dès qu’un nouvel outil majeur ou un incident interne justifie un ajustement rapide.
Qui doit participer à la rédaction de la charte IA ?
Les RH, le DPO ou référent RGPD, un représentant du RSSI si l’entreprise en dispose, et un représentant de chaque métier concerné, avec une consultation du CSE quand la charte introduit un contrôle des pratiques salariées.
Recommandations
- Intégrer l’ia en PME : méthode pratique 2026
- Réussir l’intégration de l’IA en PME : guide pratique 2026
- Bonnes pratiques pour réussir l’adoption de l’IA en PME
- Structurer et optimiser la croissance des PME avec l’IA
Cet article est co-rédigé avec l’IA et vérifié avant publication.