Ne cherchez pas à tout interdire : pour une PME, la bonne approche consiste à rendre visibles les outils utilisés sans validation, puis à les classer et à agir. Trois actions suffisent pour démarrer : cartographier les usages, sécuriser les accès avec une authentification renforcée et des sauvegardes, et instaurer une procédure simple de déclaration. Nous détaillons chaque étape ci-dessous.
En bref:
- Commencez la cartographie par les deux ou trois services qui traitent le plus de données clients, puis classez chaque usage selon son risque.
- Documentez pour chaque usage sa finalité, ses données, son prestataire et son hébergement ; tout traitement de données personnelles relève des obligations du RGPD.
- L’ANSSI recommande de prioriser l’authentification multifacteur, l’authentification unique et les sauvegardes ; des contrôles réguliers des applications et des accès complètent ces mesures.
- N’interdisez pas un outil sans alternative rapide : un canal de déclaration sans sanction immédiate, une validation accélérée et une formation dès l’arrivée réduisent les contournements.
Table des matières
- Qu’est-ce que le shadow IT et quelles formes prend-il dans une PME ?
- Pourquoi le cloud, le BYOD et l’organisation favorisent le shadow IT
- Risques prioritaires pour une PME : sécurité, conformité, continuité, coûts
- Cartographier le shadow IT : méthode pratique et fiche par usage
- Détecter et surveiller sans lourdeur technique
- Construire un plan d’encadrement : charte, process, formation
- Perspective Digitalease&vous : gouverner plutôt que réprimer
- Un accompagnement pour reprendre la main sur vos outils numériques
- Questions fréquentes
- Sources
Qu’est-ce que le shadow IT et quelles formes prend-il dans une PME ?
Le shadow IT désigne tout outil numérique, application ou service utilisé par vos équipes sans validation ni visibilité de la direction ou du service informatique. Ce n’est pas une attaque ni un virus : c’est un usage légitime, choisi par un collaborateur pour gagner du temps, mais invisible pour vous.
Dans une PME, il prend des formes très concrètes :
- un service commercial qui utilise un outil de gestion de projet gratuit non validé ;
- des fichiers professionnels stockés sur un compte cloud personnel ;
- des macros Excel critiques connues d’une seule personne ;
- des automatisations créées avec des outils no-code sans supervision ;
- des appareils personnels (BYOD) connectés à la messagerie professionnelle.
Les équipes adoptent ces solutions pour une raison simple : elles répondent plus vite et souvent mieux à leur besoin que l’outil officiel.
Pourquoi le cloud, le BYOD et l’organisation favorisent le shadow IT
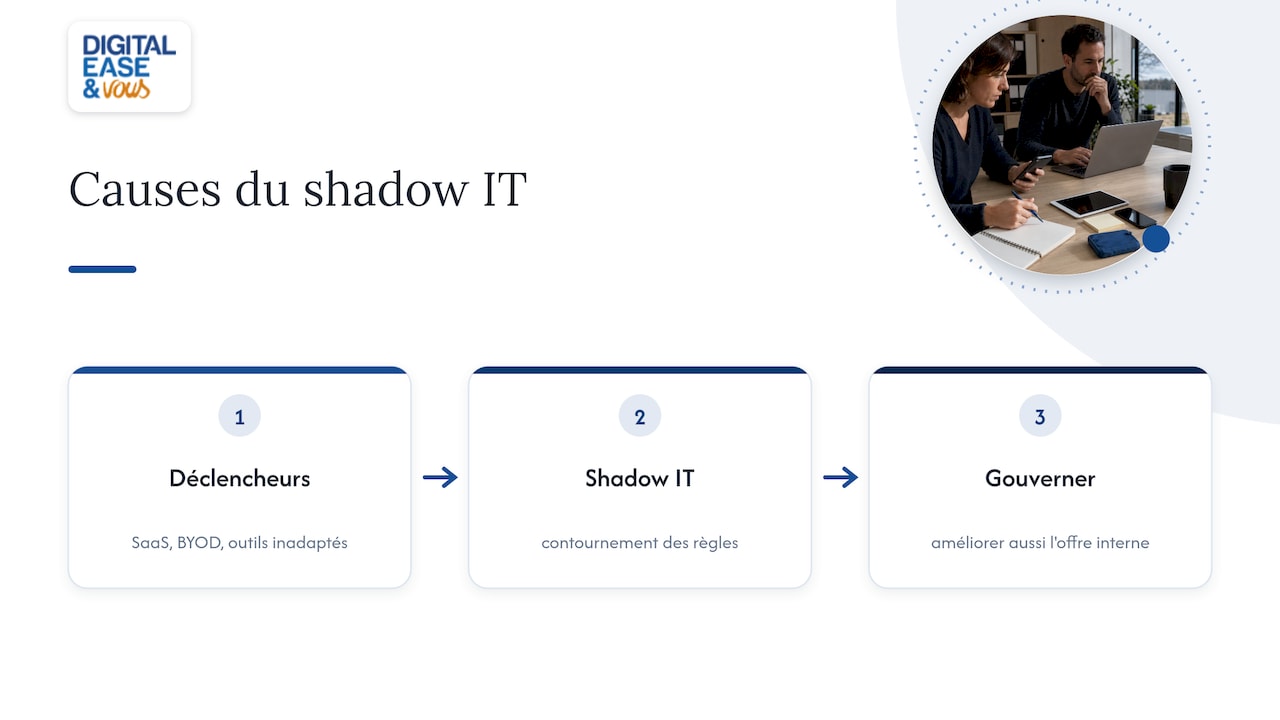
Trois dynamiques alimentent ce phénomène. D’abord, la multiplication des outils SaaS accessibles en quelques clics, sans validation informatique ni budget formel, favorise ce qu’on appelle le SaaS sprawl : chaque service finit par gérer sa propre collection d’applications. Ensuite, l’usage d’appareils personnels pour le travail (BYOD) brouille la frontière entre données personnelles et professionnelles, souvent sans qu’aucune règle ne l’encadre.
Enfin, et c’est souvent la cause la plus révélatrice, le shadow IT signale un problème de service : quand l’outil officiel est lent, incomplet ou mal adapté, les équipes contournent la règle pour avancer. IBM souligne que ces usages naissent d’abord parce que les collaborateurs peuvent démarrer immédiatement et trouvent des fonctionnalités meilleures que l’alternative validée. Corriger uniquement la gouvernance sans améliorer l’offre interne laisse donc le problème intact.
Risques prioritaires pour une PME : sécurité, conformité, continuité, coûts
Un outil non déclaré échappe à tout contrôle : pas de mise à jour suivie, pas de sauvegarde garantie, pas de vérification sur l’hébergement des données. Les conséquences touchent quatre zones à la fois.
- Sécurité : des vulnérabilités non corrigées deviennent des points d’entrée pour une attaque.
- Conformité : si l’outil traite des données personnelles, il constitue un traitement au sens du RGPD, avec des obligations de documentation que la CNIL rappelle pour tout responsable de traitement et ses sous-traitants.
- Continuité : la perte d’un fichier ou d’un accès géré par une seule personne peut bloquer un processus entier.
- Coûts cachés : classeurs Excel dupliqués, abonnements redondants, données incohérentes entre services.
Un outil non cartographié est un risque non mesuré : selon le guide ANSSI pour les TPE/PME, prioriser l’authentification multifacteur, le SSO et les sauvegardes couvre une grande partie des risques liés à ces usages non déclarés, à faible coût opérationnel.
Cartographier le shadow IT : méthode pratique et fiche par usage
Une cartographie utile ne se contente pas de lister les logiciels achetés. Elle interroge les usages réels, équipe par équipe.
- Recensez par équipe les outils réellement utilisés au quotidien, au-delà des licences officielles.
- Menez de courts entretiens avec chaque responsable métier pour comprendre pourquoi un outil a été adopté.
- Croisez ces informations avec les journaux d’accès et les comptes administrateurs existants.
- Créez une fiche par usage identifié : finalité, données traitées, prestataire, lieu d’hébergement, durée de conservation, responsable métier.
- Classez chaque fiche selon trois décisions possibles : intégrer et sécuriser, tolérer sous conditions, ou supprimer et migrer.
Le choix entre ces trois options dépend de la sensibilité des données, de la criticité du processus, du coût de remplacement et de la capacité de l’équipe à maintenir l’outil dans la durée ; pour comprendre les obligations légales, il est crucial de se référer aux obligations liées au RGPD et coaching vocal. La CNIL précise que tout usage impliquant des données personnelles doit être documenté comme un traitement, avec ses catégories de données et ses prestataires associés. Pour creuser les obligations RGPD qui en découlent, notre article sur le RGPD en PME détaille les points de vérification à ne pas manquer.
Conseil de pro : commencez la cartographie par les deux ou trois services qui manipulent le plus de données clients : c’est là que le risque et le gain de clarté sont les plus élevés.
Détecter et surveiller sans lourdeur technique
Une PME n’a pas besoin d’un arsenal de supervision complexe pour reprendre la main sur ses usages numériques. Quelques leviers suffisent, à condition d’être appliqués avec constance.
- Un scan périodique des applications SaaS connectées aux comptes professionnels révèle souvent des outils oubliés.
- La revue des journaux de connexion et des accès administrateurs repère les comptes actifs non suivis.
- L’authentification multifacteur et l’authentification unique (SSO), recommandées par l’ANSSI pour les TPE/PME, réduisent fortement le risque lié aux comptes non déclarés.
- Un pare-feu local et une segmentation réseau limitent la propagation si un outil non sécurisé est compromis.
- Un canal simple, comme une adresse ou un formulaire dédié, permet à chaque collaborateur de déclarer un outil sans craindre une sanction immédiate.
Conseil de pro : annoncez la mise en place d’un canal de déclaration comme une mesure de protection collective, jamais comme une chasse aux fautifs : c’est ce qui détermine si les équipes jouent le jeu ou se cachent davantage.
Pour approfondir les contrôles techniques évoqués ici, notre guide sur la sécurité informatique en PME détaille la mise en œuvre pas à pas.
Construire un plan d’encadrement : charte, process, formation
Gouverner le shadow IT repose sur quatre piliers qui se renforcent mutuellement.
- Rédigez une charte d’utilisation courte, inspirée des huit points clés du guide ANSSI sur les chartes numériques : droits et devoirs des utilisateurs, conservation des logs, mesures de contrôle proportionnées et échelle de sanctions.
- Mettez en place une procédure de validation rapide, avec une liste d’alternatives déjà approuvées pour les besoins courants.
- Intégrez une sensibilisation au shadow IT dès l’onboarding des nouveaux salariés, pas seulement dans une formation annuelle isolée.
- Évaluez chaque usage candidat à l’intégration selon des critères ROI simples : gain de temps réel, coût total par rapport à l’outil officiel, et capacité de l’équipe à le maintenir sans dépendre d’une seule personne.
| Pilier | Action concrète | Bénéfice attendu |
|---|---|---|
| Charte | Document court et signé, points ANSSI | Cadre clair, sanctions proportionnées |
| Procédure | Validation rapide | Moins de contournements |
| Formation | Module dès l’onboarding | Culture partagée du risque |
| Décision ROI | Grille simple coût/maintenabilité | Choix d’intégration rationnel |
Notre checklist sécurité numérique pour dirigeants reprend ces quatre piliers sous une forme applicable dès la semaine prochaine.
Perspective Digitalease&vous : gouverner plutôt que réprimer
L’erreur la plus fréquente que nous observons consiste à interdire un outil sans proposer d’alternative aussi rapide. Le résultat est prévisible : les équipes reviennent à l’usage caché, mais avec plus de prudence et moins de transparence, ce qui aggrave le risque au lieu de le réduire.
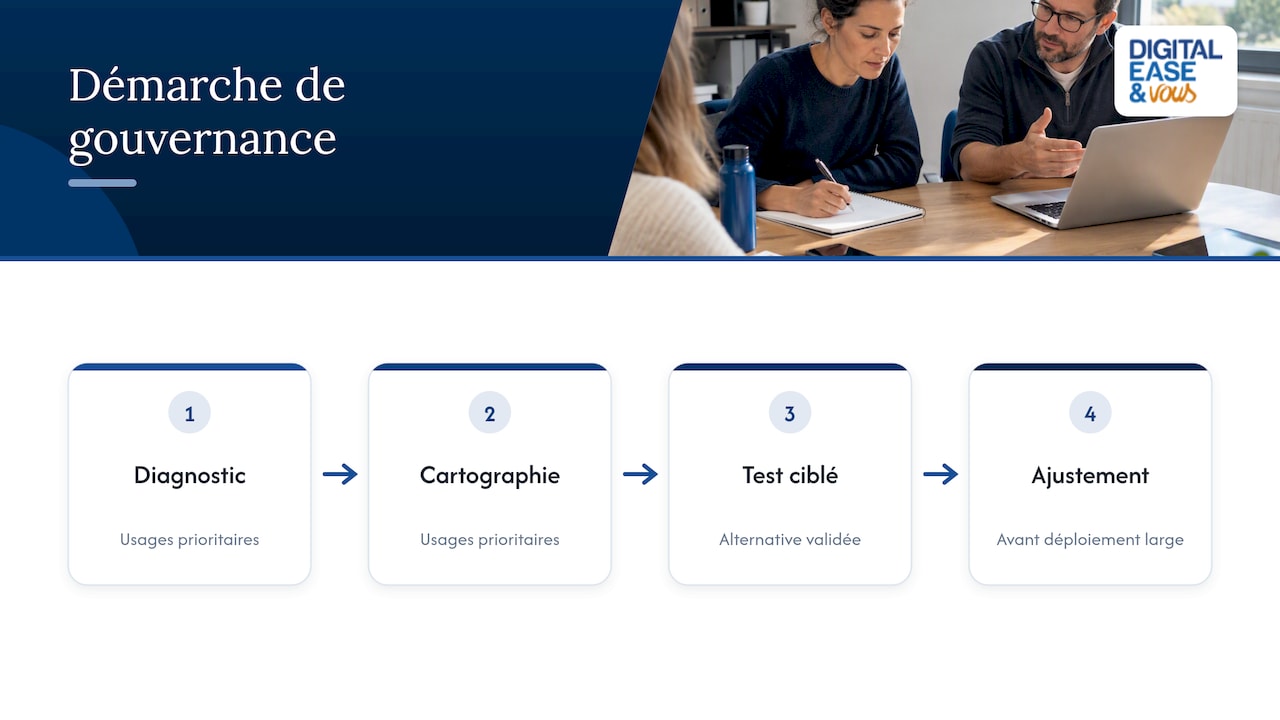
Notre recommandation reste constante : un diagnostic initial suivi d’une preuve de concept ciblée sur une période courte donne des résultats mesurables sans bloquer l’activité. Cette démarche permet de cartographier les usages prioritaires, de tester une alternative validée sur un périmètre restreint, puis d’ajuster avant un déploiement plus large. Le shadow IT n’est pas qu’un risque : bien géré, il révèle souvent les vrais besoins métiers que les outils officiels n’ont pas su couvrir.
— Vincent
Un accompagnement pour reprendre la main sur vos outils numériques
Reprendre le contrôle du shadow IT demande rarement une refonte complète : un diagnostic ciblé suffit souvent à identifier les trois ou quatre usages qui concentrent l’essentiel du risque. Nous accompagnons les dirigeants de PME sur cette cartographie, puis sur la mise en place des mesures de sécurité renforcées et d’une conduite du changement adaptée aux équipes concernées, pour que la nouvelle organisation soit réellement adoptée.
Notre Programme Fondation est pensé pour ce type de diagnostic initial et de feuille de route, avec un objectif clair : réduire le risque tout en gagnant en productivité, sans ajouter de complexité inutile à votre quotidien.
Questions fréquentes
Que signifie shadow IT en français ?
Le terme se traduit par informatique fantôme ou informatique parallèle : il désigne les outils numériques utilisés dans une entreprise sans validation ni visibilité de la direction informatique.
Quels sont les piliers essentiels d’une politique de sécurité en PME ?
Une politique de sécurité robuste repose généralement sur l’authentification renforcée, les sauvegardes régulières, la gestion des accès et la sensibilisation des équipes, des axes que l’ANSSI détaille pour les TPE/PME. Ces mesures s’appliquent directement à la réduction des risques liés aux outils non déclarés.
Comment choisir un outil cloud adapté à son entreprise ?
Le choix dépend avant tout de la sensibilité des données traitées, du lieu d’hébergement et de la capacité de l’équipe à maintenir l’outil dans la durée. Une fiche par usage, documentant finalité, données et prestataire, facilite cette décision pour chaque cas rencontré.
Le shadow IT est-il toujours risqué pour une entreprise ?
Pas nécessairement : un usage non déclaré révèle souvent un besoin réel mal couvert par les outils officiels. Le risque vient surtout de l’absence de visibilité, pas de l’outil lui-même, ce qui justifie une démarche de cartographie plutôt qu’une interdiction pure.
Comment sensibiliser efficacement ses équipes au shadow IT ?
L’intégration d’un module dédié dès l’onboarding, combinée à une procédure de déclaration simple et non punitive, donne de meilleurs résultats qu’une formation annuelle isolée. Proposer rapidement des alternatives validées reste le levier le plus efficace pour limiter les contournements.
Sources
- Shadow IT
- La cybersécurité pour les TPE/PME — guide ANSSI
- France’s CNIL steps up enforcement with major GDPR and data security fines
Recommandations
- Sécurité informatique PME : définition et guide 2026
- Cybersécurité PME : comprendre et agir en 2026
- Checklist sécurité numérique pour dirigeants de PME
- Cartographie applicative PME : la méthode pour reprendre la main sur votre SI
Cet article est co-rédigé avec l’IA et vérifié avant publication.